
L’imputation, par la France, d’une cyberattaque dévastatrice aux Gardiens de la révolution iraniens a relancé le débat sur le long historique des opérations clandestines menées par Téhéran en Europe — et sur la question de savoir si les protestations diplomatiques et les sanctions suffisent à y mettre un terme.
Dans la nuit du 11 octobre, des centaines de systèmes de réfrigération dans des supermarchés à travers la France ont soudainement commencé à chauffer. Au matin, des quantités considérables de denrées alimentaires étaient perdues, des équipements endommagés et des incendies déclenchés. Ce qui semblait, au départ, être une défaillance technique majeure s’est révélé, selon les enquêteurs français, être un acte de sabotage délibéré perpétré par le Corps des gardiens de la révolution islamique (CGRI) d’Iran.
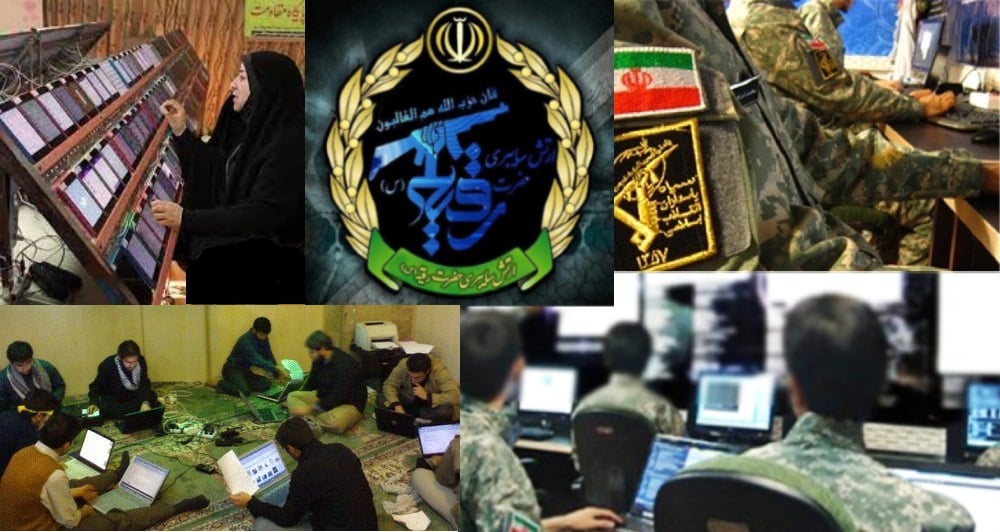
Le 9 novembre, la France a officiellement attribué ces cyberattaques à l’unité cyber « Shahid Kaveh » du CGRI, les qualifiant de première cyberoffensive à grande échelle menée par ce pays sur le territoire français, avec pour seul objectif le sabotage.
Les attaques ont visé les systèmes de contrôle de réfrigération sur plus de 700 sites commerciaux, provoquant au moins 15 incendies et des pertes alimentaires estimées à plusieurs dizaines de millions d’euros. Les autorités françaises chargées de la cybersécurité ont également identifié des attaques ciblant des équipements au sein de petites installations hydroélectriques, bien que les dégâts y soient restés limités.
Ces conclusions reposent sur une enquête menée conjointement par les services de renseignement français, l’agence nationale de la cybersécurité et le commandement de la cyberdéfense. Les enquêteurs ont identifié des infrastructures numériques, des outils et d’autres indicateurs techniques associés à l’unité « Shahid Kaveh », qu’ils considèrent comme une menace persistante pour les infrastructures critiques.
Le ministre français des Affaires étrangères, Jean-Noël Barrot, a qualifié cette opération d’inédite par son ampleur et son agressivité. Le 10 novembre, la France a convoqué l’ambassadeur d’Iran, a annoncé son intention de solliciter des sanctions européennes à l’encontre des responsables et a averti que d’autres mesures — y compris des ripostes non dévoilées — demeuraient envisageables.
La réaction européenne ne s’est pas fait attendre. La cheffe de la diplomatie de l’UE, Kaja Kallas, a déclaré que la réponse du bloc à ces cyberattaques devait être ferme, précisant que la question pourrait être abordée par les ministres des Affaires étrangères de l’UE le 16 novembre. L’Allemagne a également condamné les attaques iraniennes identifiées par la France et a exprimé sa solidarité avec Paris.
Une menace connue sous une forme nouvelle
Les attaques les plus récentes ne constituent pas les premières cyberopérations menées par l’Iran contre des intérêts français.
En mars 2026, l’Union européenne a imposé des sanctions à l’entreprise iranienne Emennet Pasargad en raison de ses cyberopérations et de ses campagnes de manipulation de l’information. Les autorités françaises ont établi un lien entre cette société et une attaque visant le magazine satirique *Charlie Hebdo* en 2023, ainsi qu’une opération d’ingérence ayant ciblé des infrastructures de publicité numérique lors des Jeux olympiques de Paris en 2024.
L’UE a également mis en évidence l’implication de cette entreprise dans le piratage d’un service de messagerie suédois. Ces opérations ont démontré que les activités cybernétiques liées à l’Iran s’étendaient déjà au-delà des frontières nationales, touchant les communications civiles et les systèmes d’information publique.
Toutefois, les récents événements survenus en France soulèvent une interrogation plus préoccupante : pourquoi, après des années d’opérations de renseignement, de tentatives d’assassinat et de cyberattaques documentées, l’Europe continue-t-elle de faire face à de nouvelles manifestations d’une même menace ?
Pour trouver la réponse, il convient de regarder au-delà des seuls réseaux informatiques.
Villepinte : lorsqu’un diplomate iranien orchestre un complot terroriste en Europe
Le 30 juin 2018, des milliers de sympathisants du Conseil national de la résistance iranienne (CNRI) se sont rassemblés à Villepinte, près de Paris, à l’occasion du congrès international annuel de la Résistance iranienne. Parmi les participants figuraient des personnalités politiques de premier plan, venues d’Europe et des États-Unis.
Ce rassemblement était la cible d’un projet d’attentat à la bombe, déjoué par les services de sécurité européens avant que les explosifs ne puissent atteindre le site.
Au cœur de cette opération se trouvait Assadollah Assadi, un diplomate iranien en poste à l’ambassade d’Iran à Vienne.
En février 2021, un tribunal belge a reconnu Assadi coupable de tentative d’assassinat à caractère terroriste et l’a condamné à 20 ans de réclusion. Trois complices ont également été condamnés. L’enquête a confirmé son rôle dans l’organisation du complot visant le rassemblement de l’opposition iranienne.
Cette affaire a mis en lumière les dangers liés à l’utilisation de la couverture diplomatique par des agents de renseignement. Elle a également démontré que la menace ne se limitait pas aux seuls dissidents iraniens : l’explosion d’une bombe au sein d’un congrès international rassemblant une foule nombreuse aurait pu tuer ou blesser des participants européens et américains.
Pourtant, malgré sa condamnation, Assadi a finalement été libéré en mai 2023, dans le cadre d’un échange de prisonniers entre la Belgique et l’Iran. Indignation internationale face à la possible libération d’un terroriste iranien
Le complot de Villepinte ne constitue ni un épisode isolé, ni le début des opérations iraniennes sur le sol européen.
En 1997, un tribunal allemand a conclu que l’assassinat, en 1992, de quatre figures de l’opposition kurde au restaurant Mykonos, à Berlin, avait été ordonné par de hauts responsables iraniens.
Cette décision a déclenché une confrontation diplomatique majeure entre Téhéran et les gouvernements européens.
En octobre 2018, les services de renseignement danois ont accusé un service de renseignement iranien d’avoir planifié l’assassinat, au Danemark, d’une figure de l’opposition arabe iranienne.
Les avertissements européens se sont multipliés
La menace a persisté au cours de la décennie actuelle. En octobre 2025, le directeur général du MI5, Ken McCallum, a révélé que les services de sécurité britanniques avaient identifié plus de 20 complots potentiellement meurtriers, soutenus par l’Iran, au cours de la seule année précédente. Il a averti que des acteurs étatiques iraniens recouraient de plus en plus à des intermédiaires criminels pour s’en prendre à des cibles à l’étranger.
En juin 2026, cette préoccupation était devenue un enjeu international partagé. Dans une déclaration commune, 24 pays — dont la France, l’Allemagne, le Royaume-Uni, la Belgique et les États-Unis — ont condamné les complots meurtriers et autres activités hostiles attribués à l’appareil de renseignement du Corps des gardiens de la révolution islamique (CGRI), à sa Force Al-Qods et au ministère iranien du Renseignement.
Un pays européen est allé plus loin que les simples sanctions et protestations diplomatiques : en septembre 2022, l’Albanie a rompu ses relations diplomatiques avec l’Iran et a ordonné au personnel de l’ambassade iranienne de quitter le pays sous 24 heures.
Cette décision faisait suite à une cyberattaque majeure contre les infrastructures gouvernementales albanaises, que Tirana a attribuée à Téhéran. Le Premier ministre Edi Rama a déclaré que cette opération avait menacé les services publics, les archives gouvernementales et la sécurité nationale. Les États-Unis ont soutenu l’analyse de l’Albanie, et l’OTAN a par la suite condamné l’attaque.
Les limites de la condamnation
Les dernières constatations du gouvernement français posent un défi que les capitales européennes ne peuvent plus considérer comme un simple différend diplomatique de plus.
Les menaces incluent désormais des tentatives d’attentats, des complots visant des dissidents politiques, l’intimidation de journalistes et des cyberopérations susceptibles de porter atteinte aux infrastructures civiles.
Les gouvernements européens ont réagi par des arrestations, des poursuites judiciaires, des expulsions, des gels d’avoirs et des sanctions. Pourtant, la succession d’incidents suggère que ces mesures n’ont pas suffi à empêcher de nouvelles opérations.
Les relations diplomatiques offrent des canaux pour l’assistance consulaire, la gestion de crise et les négociations. Néanmoins, l’affaire Assadi a démontré que le statut diplomatique pouvait être détourné pour faciliter une opération terroriste.
Une réponse européenne décisive doit commencer par la fermeture des ambassades du régime iranien, ainsi que par l’identification et l’expulsion de ses agents de renseignement. Les gouvernements européens doivent également empêcher ces agents de revenir sous une autre identité ou en occupant des fonctions officielles. Les privilèges diplomatiques ne sauraient servir de couverture au terrorisme et au sabotage : les institutions qui facilitent de telles opérations doivent être fermées, et non protégées par les conventions dont elles font un usage abusif.
Huit ans après le projet d’attentat de Villepinte, la menace identifiée par les enquêteurs européens a pris une forme différente. Cette fois, nul besoin d’explosifs pour provoquer des incendies et causer des millions d’euros de dégâts ; l’accès à des systèmes industriels insuffisamment protégés a suffi.
Les méthodes ont évolué. Le défi pour l’Europe est de veiller à ce que sa réponse évolue en conséquence.